※本サイトで紹介している商品・サービス等の外部リンクには、プロモーションが含まれています。
「このまま開発を続けて、自分の仕事はAIに奪われないだろうか」
ふと、そんな不安がよぎることはないでしょうか。
私自身、Claude CodeやCodexといったAIコーディングツールを使っていると、コードを書く作業そのものが、驚くほど簡単に代替されていくのを感じます。
この先も通用する専門性を、どう築いていけばいいのか。その選択肢のひとつとして、セキュリティという分野を思い浮かべた方もいるかもしれません。
この記事では、現役でセキュリティの仕事をしている立場から、この業界がどんな人を求めているのか、開発経験者にチャンスはあるのかを、4つの観点でお伝えします。
- セキュリティの現場は、AIでどう変わってきているのか
- 開発経験者は、セキュリティ業界でどう活躍できるか
- 開発経験が活きるのは、どんな仕事・職種か
- そのために、何を学んでいけばいいのか
セキュリティの現場はAIでどう変わるのか
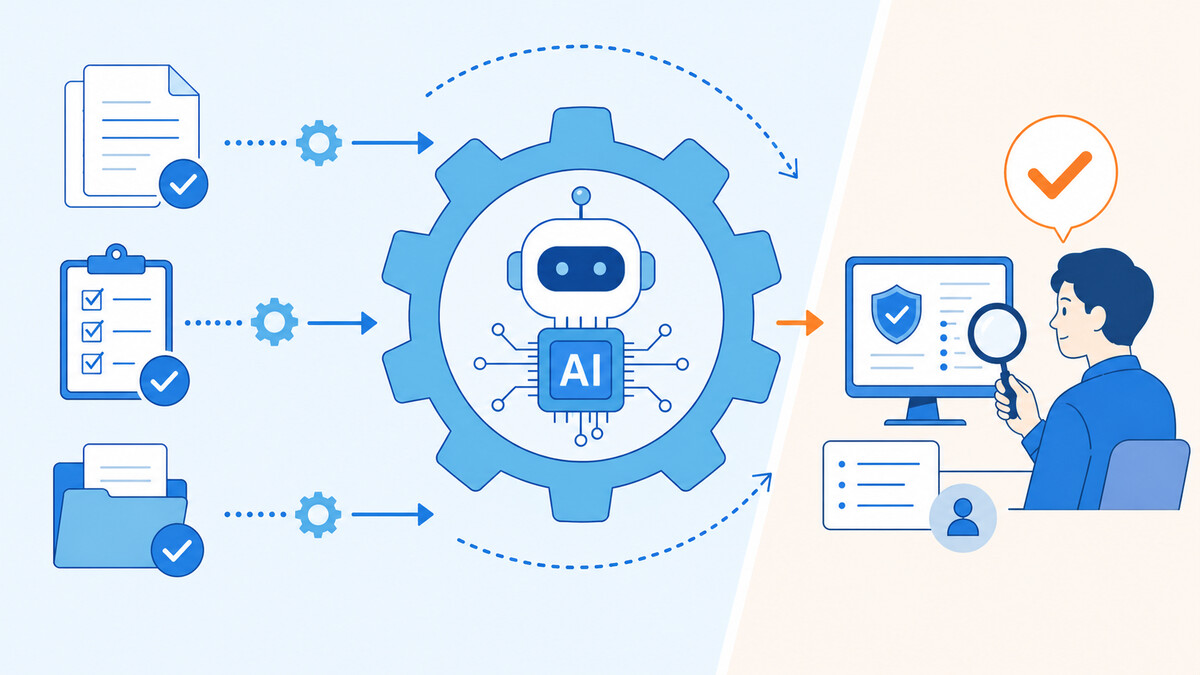
AIによる自動化の波は、いまや世界的なトレンドです。AIが雇用に与える影響は、すでに具体的な数字で語られはじめています。
世界経済フォーラム(WEF)のFuture of Jobs Report 2025では、雇用主の41%が、AIによる業務の自動化に伴って人員を減らす計画だと回答しています。
一方で同レポートは、2030年までに生まれる仕事は約1億7000万人分、失われる仕事は約9200万人分で、差し引きでは増えると予測しています。仕事が一方的に減るのではなく、なくなる仕事と新しく生まれる仕事の入れ替わりが起きる、ということです。
世界経済フォーラム(WEF)は、毎年スイスで開かれる国際機関です。ここで挙げる「Future of Jobs Report」は、世界1,000社超への調査にもとづく雇用見通しの報告書になります。
それを踏まえ、セキュリティの現場はどうなのか。私が経験した脆弱性診断を例に見ていきます。
診断業務の8割はすでに自動化されている
脆弱性診断の現場では、診断業務の大半がツールと手順で完結しています。
私の体感では、ツールと診断で完結できる割合は8割ほど。
正確に測った数字ではなく、現場にいた人間の肌感覚ですが、それでも「半分以上は仕組みで回る」というのが多くの脆弱性診断を実施している現場の状況ではないかと思います。
では、残りの2割は何でしょうか。
- ツールが拾いきれない複雑な事象(複数の弱点を組み合わせた攻撃など)
- ツールの判定が本当に正しいのかという、誤検知の見極め
こうした部分は人の判断が必要です。診断員の腕の見せどころでもあります。しかし、大半がツールや手順で完結できるということは、機械に置き換えやすいということでもあります。
私が脆弱性診断をしていた時は、まだ診断業務にAIを活用するような動きは弱かったですが、いずれAIの精度が向上し診断業務そのものもAIで代替できるようになるのかもしれません。
脆弱性診断業務に限らず、他の業務も自動化とAIの波が来ていること自体は間違いないと感じます。どの仕事も「決まった手順の部分」からAIに置き換わっていく流れは一緒かと思います。
求められるのはAIの答えを精査できる人
先ほど、ツールが拾いきれない2割の部分は人が担っている、と紹介しました。ただ、その2割も、いずれはAIに置き換わっていくと考えられます。
それでも、人の介在がゼロになることはありません。AIに任せきりにはできず、専門的な知識や経験も欠かせない場面が、必ず残ります。
そこで必要になるのが、次の2つです。
- AIの答えを鵜呑みにせず、正しいかどうかを見極められる力
- 立場の違う人やチームの間に立って話をまとめられる力
私が働く現場では、この2つができるかどうかが、評価の分かれ目になっています。おそらく他の会社も例外ではなく、これから企業が求める人材像のひとつになっていくと考えています。
2つ目の「話をまとめる力」は、職種を問わず求められるものです。一方で1つ目は、技術の中身がわかる人でなければ担えません。
だからこそ、開発経験がセキュリティの現場でも活きてきます。
開発経験者はセキュリティ業界でどう活躍できるか
開発経験はAIの答えを見極める土台になる
AIの出した答えが妥当なのか、もっともらしいだけの誤り(ハルシネーション)なのか。見極めるには、コードを読む力と、セキュリティの知識の両方が必要です。
開発をしていれば、セキュアコーディングや脆弱性の対応など、何かしら触れてきた経験があるはずです。
開発経験がベースにあることはセキュリティ関係の仕事に携わる際にもプラスに働きます。
はじめからインフラ構築、運用・保守、脆弱性診断、SOC等に入った人とはまた違い、Webアプリケーションなどの上位レイヤーの仕組みを理解していることが、自分ならではの強みになります。
実際、私も開発経験を経てセキュリティ業界に転職し脆弱性診断に携わりましたが、開発経験や知識のおかげで検出結果への理解が早まり、仕事の質も高められた実感があります。
つまり、開発経験者の転職はゼロからのスタートではなく、土台のあるスタートです。そしてこの土台は、AIの答えを見極める場面が増えるこれからの時代にも活きてきます。
スタンフォード大学の研究チームによる調査(ACM CCS 2023発表)では、AIアシスタントを使った人ほど安全性の低いコードを書き、しかもそれを「安全だ」と思い込みやすいことがわかっています。一方で、AIの出力を疑い、深く向き合った人ほど、脆弱性の少ないコードを書けたという結果も出ています。AIの答えを見極められるかどうかが、今後のポイントになります。
出典:Do Users Write More Insecure Code with AI Assistants?(スタンフォード大学, ACM CCS 2023)
セキュリティの求人要件に開発の要素が入っている
セキュリティのポジションを見ていくと、求める要件のどこかに、開発の知識や経験が入っていることに気づきます。
特に自社のサービスやプロダクトを守る仕事では、その傾向がはっきりしています。
- 自社サービスのリリース前に、設計やコードの観点で問題がないかを確認する
- 報告された脆弱性が本当に危険なのか、どこを直せば塞がるのかを判断する
- 修正を開発チームに依頼し、直し方まで一緒に考える
私はある事業会社の情報システム部門で社内のセキュリティに関する仕事をしていますが、自社で使う仕組みやサービスを評価する場面でアプリケーション開発の知識が必要になることが今もあります。
アプリケーションに関するセキュリティ要件は、コードや設計の中身がわからないと理解が難しいものが多いです。こうした要件では、開発経験がそのまま理解の助けになります。
つまり、セキュリティの実務経験がなくても、開発のなかで触れてきたセキュアコーディングや脆弱性対応の知識は、求人の要件と重なる部分がありアピールポイントとして十分有効となります。
また、一度セキュリティ業界に入ってしまえば開発経験の上にセキュリティの専門性を積み上げていけます。
「開発 × セキュリティ」の掛け算ができると、担える仕事の幅も広がっていきます。
2026年9月時点で公開されている求人でも、あるSaaS企業ではセキュリティ職の募集要件にプログラミング言語での開発経験が挙がっています。別の企業では、開発チームが設計した構成をセキュリティの観点でレビューする、という業務内容が書かれています。
開発経験が活きるのは、どんな職種か
ここまで、開発経験はセキュリティ業界に入るときにも、入ったあとにもプラスに働く、という話をしてきました。
ただ、セキュリティの仕事すべてで同じように活きるわけではありません。ここからは、開発経験のある人がセキュリティ業界に入る際にどんな職種が向いているのかを見ていきます。
開発したアプリの検査等での親和性はバッチリ
ひとつは、作ったものを検査する仕事です。代表的なのが、私が経験したWebアプリケーションの脆弱性診断です。
コードがどう書かれ、どこに穴ができやすいか。これを開発者目線で想像できると、診断の精度も、結果を開発側へ伝える説得力も変わってきます。
求人では、こんな名前で募集されています。
- 脆弱性診断エンジニア
- プロダクトセキュリティエンジニア、アプリケーションセキュリティエンジニア
もうひとつは、作る段階から安全性を社内の仕組みとして組み込む仕事です。
作ってから検査するのではなく、設計や開発の流れのなかで安全性を確保していきます。「DevSecOpsエンジニア」という名前で募集されることもあります。
- 検査ツールを開発の流れに組み込む
- 使っているライブラリの安全性を管理する
- セキュアコーディングの指針をつくる
こうした仕事は、開発現場を知っている人ほど入りやすくなります。
このほかにも、クラウド環境の安全性を設計する「クラウドセキュリティエンジニア」など、開発経験が活きる領域はいくつもあります。
なお、同じ職種名でも、中身は会社によってかなり違います。同じ「セキュリティエンジニア」でも、診断が中心の会社もあれば、社内のネットワーク運用が中心の会社もあります。求人を見るときは、名前ではなく業務内容の欄まで読んでみてください。
「社内で担う」流れが追い風になる
職種の話と並んでもう一つ、開発経験者にとって見逃せない変化があります。セキュリティを外部のベンダーに任せきりにせず、自社のなかで担おうとする会社が増えていることです。
私はもともと、ひとつの会社のなかでじっくり腰を据えてセキュリティに取り組む働き方に魅力を感じていました。そして今、まさにそうした立場(情シス)で働いています。
その現場にいて実感するのは、セキュリティを社内で担おうとする動きが、年々強まっているということです。
この流れの中で、社内に「開発もわかり、セキュリティもわかる人」が求められる場面が生まれます。そうしたポジションの求人は、これから増えていくと考えています。
また、ここで要求されるのはAIの答えを見極める力だけではありません。開発とセキュリティ、両者の間に立って話をまとめるコミュニケーション力も求められます。
この「需要が伸びている」という実感は、データの面からも裏づけられます。先ほどの世界経済フォーラムの調査では、AI・ビッグデータに次いで、ネットワークやサイバーセキュリティが今後もっとも急成長するスキルの一つに挙げられています。
国内に目を向けても、状況は同じです。経済産業省の試算では、2030年までに最大で約79万人のIT人材が不足するとされ、なかでもサイバーセキュリティ対策を担う人材の不足が深刻だと指摘されています。
実際、国はセキュリティ専門資格「登録セキスペ(情報処理安全確保支援士)」の登録者を2030年までに5万人へ増やす目標を掲げています。2024年4月時点の登録者は約2.3万人なので、ここから倍増させる計画です。
AIが多くの仕事を自動化していく一方で、セキュリティの担い手はむしろ足りていません。この問題は、これから参入していく人にとっては追い風になります。
次にセキュリティ業界に入るにあたり、何を準備すれば良いかについて紹介していきます。
強みが活きる役割から逆算する
SecBoKで自分に近い役割を探す
まずは、自分の経験が活きそうな役割を1つ選んでみるのがおすすめです。そこから逆算して、学ぶ範囲を絞っていきます。
その手がかりになるのが、JNSA(日本ネットワークセキュリティ協会)が公開しているSecBoK(セキュリティ知識分野)人材スキルマップです。
SecBoKはセキュリティの仕事を15の役割に分け、それぞれに必要な知識とスキルを整理したものです。ここでいう「役割」は、求人に載る職種名とは呼び方が違いますが、中身は近いものだと考えてください。
使い方については、次のとおりです。
- SecBok概要資料(PDF)で役割を眺め、前の章で見た職種に近いものを1つ選ぶ
- その役割に並ぶ知識とスキルを、「業務で扱ったことがある」「名前は知っている」「まったく知らない」の3つに分けてみる
- 「まったく知らない」ものから順番に調べ始めてみる
こうすれば、自分の強みを軸にセキュリティ業界で活躍するためのイメージを捉えることができます。
なお、役割ごとの知識とスキルは、本体の資料の「新SecBok2025ロール(役割)」にまとまっています。スキル項目は全体で1200近くありますが、すべてに目を通す必要はありません。まずは、選んだ役割に関連するスキルを眺めるだけで十分です。
JNSA(日本ネットワークセキュリティ協会)は、国内のセキュリティ関連企業などが参加する非営利団体です。SecBoKは、セキュリティの仕事に必要な知識とスキルを整理した資料です。2016年以降、定期的に改訂されています。
AIを使って効率的に学習する
学び方については、AIを活用するのがおすすめです。
具体的にはAIに分からない部分を聞き、コードを読ませて説明させ、自分の理解を試すなどがあります。
これにより、これまで本や勉強会、人から教わっていた部分を効率化できます。
ただし、答えだけを得て終わり、という使い方はやめた方がいいです。ハルシネーションによる誤回答の可能性があるためです。
AIの活用法として、まず「なぜそうなるのか?」を説明させ、根拠となる公式のドキュメント等で裏を取る。手間はかかりますが、「AIの答えを見極める力」を身につけるためにも、この工程は挟んだ方がいいです。
新しいことを学ぶことはそれなりに負荷が高く感じるかもしれませんが、AIによりそのハードルは下がってきている印象です。
まとめ
この記事では、次のような話をしました。
- セキュリティの現場でもAIによる自動化が進んでいる。脆弱性診断では、体感で8割ほどがツールと手順で完結する
- 今は、AIの答えを見極められる人と、開発とセキュリティの間に立って話をまとめられる人が求められている
- 開発経験はその見極めの土台になる。実際、セキュリティの求人要件にも開発の要素が入ってきている
- まずは自分の経験が活きる役割を探し、そこから必要なスキルは何かを逆算する
開発経験を持つあなたにとって、セキュリティは現実的な選択肢の一つになります。
自分の状況と照らし合わせて、もし興味があれば検討してみてください。
転職の進め方そのものについては、こちらの記事にまとめています。
 未経験からセキュリティエンジニアに転職する際におすすめする4つの手順
未経験からセキュリティ業界を目指す人に向けて、最初に押さえたい4つのステップをまとめます。